
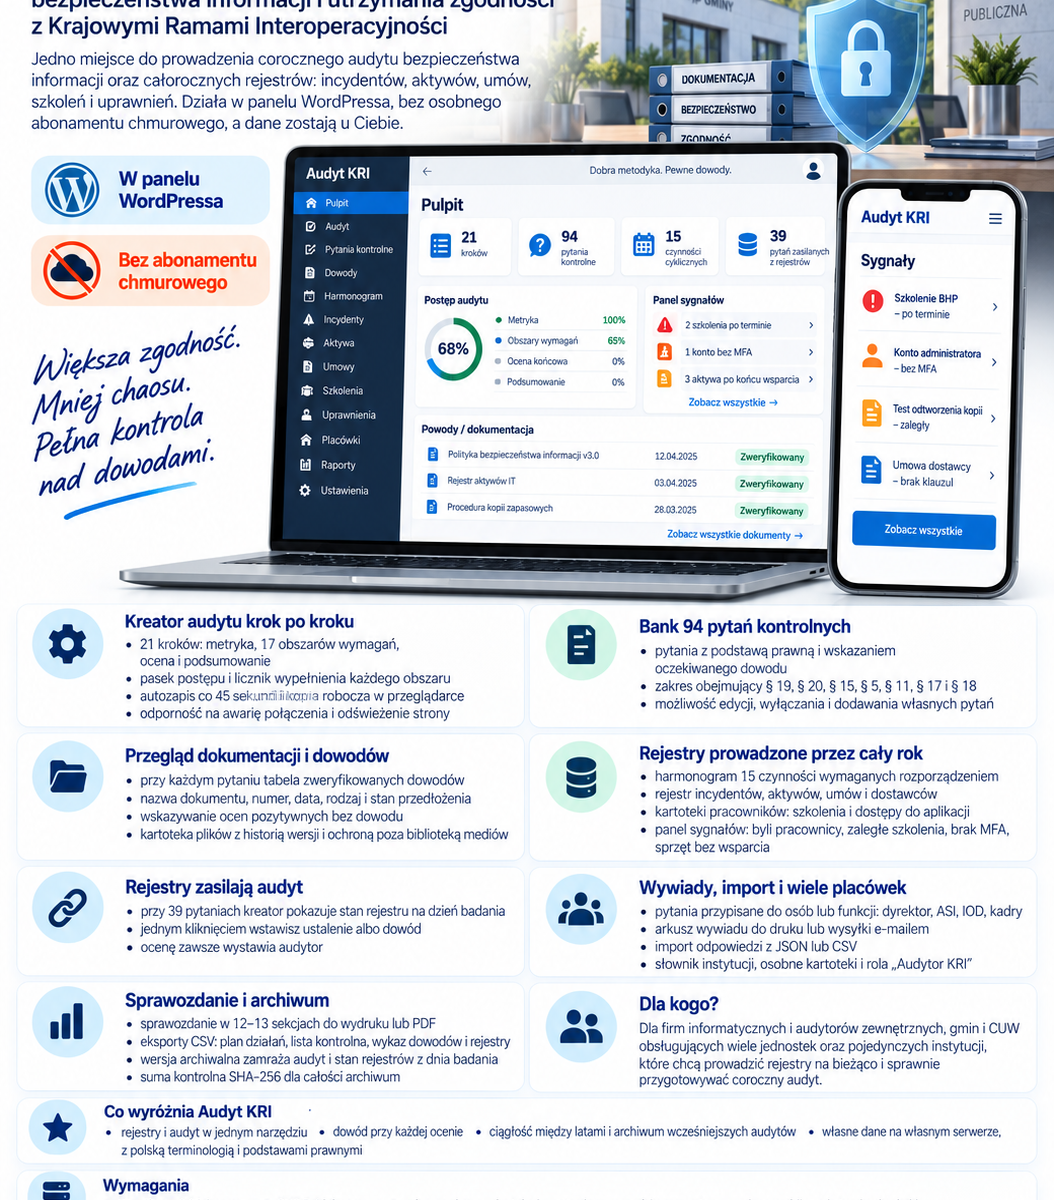
Wtyczka WordPress do prowadzenia audytu bezpieczeństwa informacji i utrzymania zgodności z Krajowymi Ramami Interoperacyjności
Problem
Każdy podmiot realizujący zadania publiczne — urząd, szkoła, dom kultury, biblioteka, ośrodek pomocy społecznej — musi raz w roku przeprowadzić audyt wewnętrzny w zakresie bezpieczeństwa informacji. Wymaga tego § 19 ust. 2 pkt 14 rozporządzenia Rady Ministrów z 21 maja 2024 r. (Dz.U. 2024 poz. 773).
W praktyce audyt robi się w arkuszu kalkulacyjnym, dowody leżą w mailach i segregatorach, a rok później nikt nie pamięta, na jakiej podstawie wystawiono ocenę. Rejestry, których wymaga rozporządzenie — szkolenia, uprawnienia, incydenty, sprzęt, umowy z dostawcami — prowadzi się w pięciu różnych plikach albo wcale.
Rozwiązanie
Audyt KRI łączy w jednym miejscu dwie rzeczy: coroczny audyt i całoroczne prowadzenie rejestrów, z których ten audyt czerpie dowody. Działa w panelu WordPressa, nie wymaga osobnego serwera ani abonamentu chmurowego, a dane zostają u Ciebie.
Najważniejsze funkcje
Kreator audytu krok po kroku
21 kroków: metryka, 17 obszarów wymagań, rozliczenie poprzedniego audytu, ocena końcowa, podsumowanie. Pasek postępu, licznik wypełnienia każdego obszaru, autozapis co 45 sekund i kopia robocza w przeglądarce, która przeżywa awarię połączenia i przeładowanie strony.
Bank 94 pytań kontrolnych
Każde pytanie z podstawą prawną i wskazaniem dowodu, którego oczekuje audytor. Obejmuje § 19, § 20, § 15, § 5, § 11, § 17 i § 18 rozporządzenia. Pytania można edytować, wyłączać i dopisywać własne.
Tryb z przeglądem dokumentacji
Przy każdym pytaniu tabela zweryfikowanych dowodów: nazwa dokumentu, numer, data, rodzaj i stan przedłożenia. System wskazuje pytania ocenione pozytywnie bez dowodu — czyli dokładnie te miejsca, które kontrola podważa najczęściej.
Kartoteka plików placówki
Pliki wgrane przy pytaniach zostają w kartotece i są dostępne w kolejnych audytach. Przy ponownym użyciu system podaje datę dokumentu i pyta, czy to nadal najnowsza wersja. Starsze wersje nie znikają — widać, co audytor faktycznie oglądał w danym roku. Pliki przechowywane poza biblioteką mediów, w katalogu chronionym, z automatycznym testem, czy nie są dostępne z internetu.
Rejestry prowadzone przez cały rok
- Harmonogram czynności cyklicznych — 15 czynności wymaganych rozporządzeniem, od testu odtworzenia kopii po przegląd uprawnień, z terminami i statusem
- Rejestr incydentów — z datami zgłoszeń do UODO i CSIRT
- Rejestr aktywów — sprzęt, oprogramowanie, nośniki, data końca wsparcia producenta
- Rejestr umów i dostawców — klauzule bezpieczeństwa, powierzenie, SLA
- Kartoteki pracowników — 10 szkoleń obowiązkowych z automatycznym terminem ważności oraz dostępy do aplikacji z datą nadania, odebrania i przeglądu
Panel sygnałów wyłapuje sam: byłych pracowników z czynnymi kontami, zaległe szkolenia, sprzęt po końcu wsparcia, konta administracyjne bez MFA, umowy bez klauzul bezpieczeństwa.
Rejestry zasilają audyt
Przy 39 pytaniach kreator pokazuje stan rejestru na dzień badania — na przykład „komplet szkoleń: 8 z 12 osób” albo „ostatni test odtworzenia kopii: po terminie od 47 dni”. Jednym kliknięciem wstawisz to jako ustalenie albo dowód. Ocenę zawsze wystawia audytor — system nie ocenia sam siebie.
Wywiady z odpowiedzialnymi osobami
Pytania przypisujesz konkretnym osobom albo funkcjom: dyrektor, pełnomocnik ds. SZBI, ASI, IOD, kadry, dostawca zewnętrzny. Automatyczne przypisanie na podstawie danych placówki. Arkusz wywiadu drukujesz albo wysyłasz mailem — w wersji do wypełnienia albo z odpowiedziami do potwierdzenia przez rozmówcę.
Import odpowiedzi
Wzór w formacie JSON lub CSV do wypełnienia poza systemem, z gotowym poleceniem dla modelu językowego, który przeczyta dokumentację placówki i zaproponuje odpowiedzi. Podgląd przed zapisem, wybór między uzupełnieniem pustych pól a nadpisaniem.
Sprawozdanie i archiwum
Sprawozdanie w 12–13 sekcjach do wydruku lub zapisu jako PDF. Eksporty CSV: plan działań, pełna lista kontrolna, wykaz dowodów, każdy z rejestrów. Wersja archiwalna zamraża audyt razem ze stanem wszystkich rejestrów z dnia badania i opatruje całość sumą kontrolną SHA-256.
Wiele placówek w jednym systemie
Słownik instytucji, osobne kartoteki, osobne rejestry. Rola „Audytor KRI” dla osób spoza grona administratorów.
Dla kogo
Firmy informatyczne i audytorzy zewnętrzni obsługujący kilka lub kilkanaście placówek. Jeden system, powtarzalna metodyka, sprawozdania w jednolitym standardzie.
Gminy i centra usług wspólnych prowadzące audyt zbiorczy dla wszystkich jednostek organizacyjnych — urzędu, szkół, bibliotek, domu kultury, OPS.
Pojedyncze instytucje z pełnomocnikiem ds. SZBI, który chce prowadzić rejestry na bieżąco, a nie odtwarzać je raz w roku przed audytem.
Co wyróżnia Audyt KRI
- Rejestry i audyt w jednym narzędziu — audyt nie zaczyna się od zbierania danych, bo dane są zbierane przez cały rok
- Dowód przy każdej ocenie — system pilnuje, żeby ocena „zgodny” miała pokrycie w dokumencie
- Ciągłość między latami — kartoteka plików i archiwum pozwalają odtworzyć każdy wcześniejszy audyt
- Własne dane na własnym serwerze — bez przekazywania dokumentacji bezpieczeństwa zewnętrznemu dostawcy chmury
- Polska terminologia i podstawy prawne — nie tłumaczenie zagranicznego narzędzia
Wymagania techniczne
- WordPress 6.0 lub nowszy
- PHP 7.4 lub nowszy
- Rekomendowana instalacja na osobnym serwisie wewnętrznym, nie na publicznej stronie placówki