
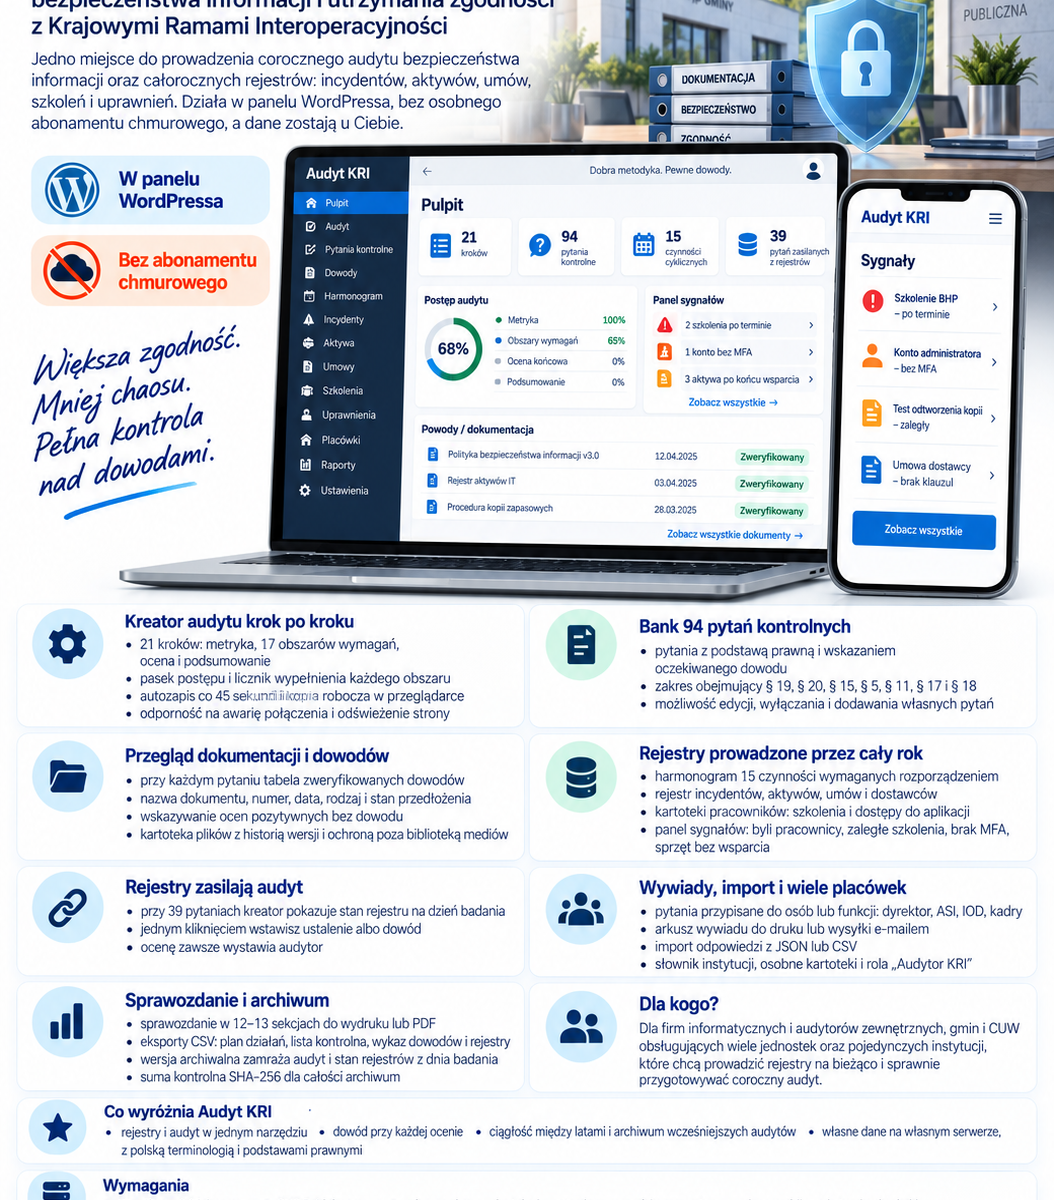
Wtyczka WordPress do prowadzenia audytu bezpieczeństwa informacji i utrzymania zgodności z Krajowymi Ramami Interoperacyjności
Problem
Każdy podmiot realizujący zadania publiczne — urząd, szkoła, dom kultury, biblioteka, ośrodek pomocy społecznej — musi raz w roku przeprowadzić audyt wewnętrzny w zakresie bezpieczeństwa informacji. Wymaga tego § 19 ust. 2 pkt 14 rozporządzenia Rady Ministrów z 21 maja 2024 r. (Dz.U. 2024 poz. 773).
W praktyce audyt robi się w arkuszu kalkulacyjnym, dowody leżą w mailach i segregatorach, a rok później nikt nie pamięta, na jakiej podstawie wystawiono ocenę. Rejestry, których wymaga rozporządzenie — szkolenia, uprawnienia, incydenty, sprzęt, umowy z dostawcami — prowadzi się w pięciu różnych plikach albo wcale.
Rozwiązanie
Audyt KRI łączy w jednym miejscu dwie rzeczy: coroczny audyt i całoroczne prowadzenie rejestrów, z których ten audyt czerpie dowody. Działa w panelu WordPressa, nie wymaga osobnego serwera ani abonamentu chmurowego, a dane zostają u Ciebie.
Czytaj dalej „Audyt KRI”